LDAP sunucusu
Kurulum sihirbazının 3. adımıdır (opsiyonel). Active Directory hesaplarıyla web arayüzüne giriş ve Active Directory grubuna göre raporlama için gereklidir. Sonradan Ayar yönetimi menüsünden açılır.
En az gerekenler
Çoğu ortamda şu alanları doldurmak yeterlidir; diğer alanlar Active Directory için hazır değerlerle gelir.
| Alan | Örnek |
|---|---|
| Takma ad | Nascella AD — listelerde görünen ad |
| Ana sunucu | 192.168.139.2 veya etki alanı denetleyicisinin adı |
| LDAP temel DN | dc=nascella,dc=local |
| Port | 389 |
| Kullanıcı adı / Şifre | Dizinde arama yapabilen bir LDAP hesabı |
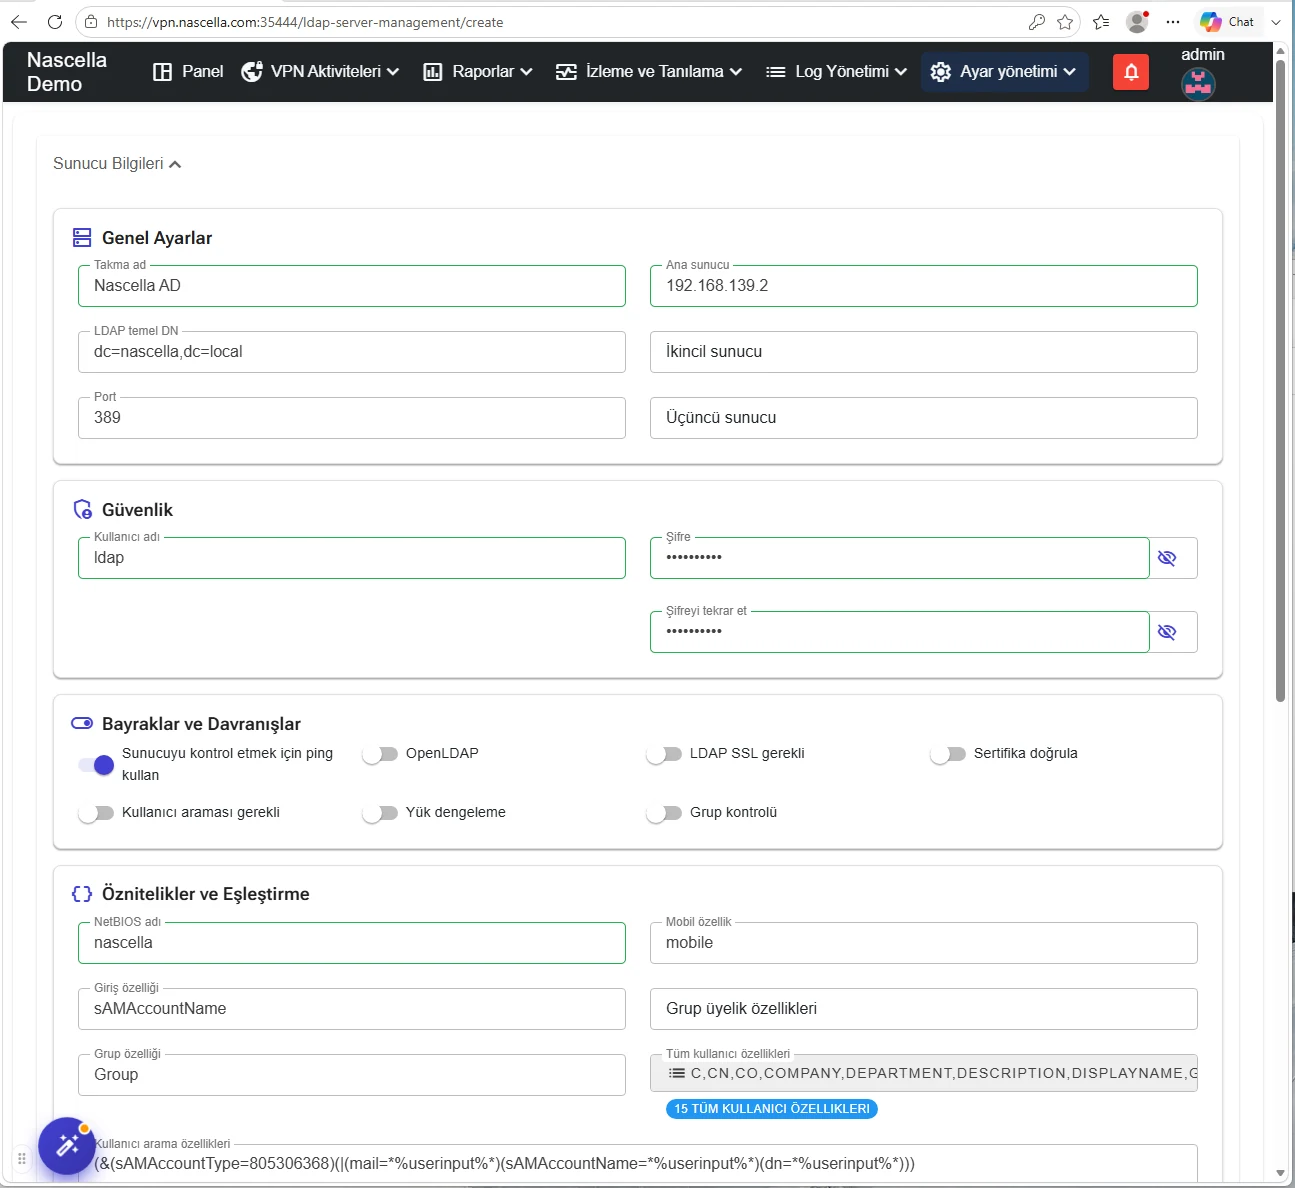
İkincil sunucu ve Üçüncü sunucu alanlarına ek etki alanı denetleyicilerini yazabilirsiniz.
Bayraklar ve davranışlar
| Seçenek | Varsayılan | Açıklama |
|---|---|---|
| Sunucuyu kontrol etmek için ping kullan | Açık | Bağlanmadan önce sunucunun ayakta olduğunu ping ile kontrol eder. |
| OpenLDAP | Kapalı | Dizin Active Directory değil OpenLDAP ise açın. |
| LDAP SSL gerekli | Kapalı | Şifreli bağlantı (LDAPS) kullanır. |
| Sertifika doğrula | Kapalı | LDAPS'te sunucu sertifikasını doğrular. |
| Kullanıcı araması gerekli | Kapalı | Girişte kullanıcı önce yukarıdaki LDAP hesabıyla aranıp DN'i bulunur, sonra bu DN ile doğrulanır. Kapalıyken kullanıcı doğrudan yazdığı adla doğrulanır. |
| Yük dengeleme | Kapalı | İstekleri tanımlı sunucular arasında dağıtır. |
| Grup kontrolü | Kapalı | Girişte kullanıcının grup üyeliğini İzin verilen gruplar listesine göre kontrol eder. |
LDAP SSL gerekli'yi açın ve portu buna göre değiştirin (LDAPS için genellikle 636). Sertifika doğrulaması
açıksa ve sunucunun sertifikası kurumsal bir sertifika otoritesinden geliyorsa, bu otoritenin sertifikasını
Güvenilen Sertifikalar bölümünden yüklemeniz gerekebilir.
Öznitelikler ve eşleştirme
Active Directory için hazır gelir; farklı bir dizin yapınız yoksa değiştirmeniz gerekmez.
| Alan | Varsayılan |
|---|---|
| NetBIOS adı | Etki alanının kısa adı, örneğin nascella |
| Giriş özelliği | sAMAccountName |
| Mobil özellik | mobile |
| Grup özelliği | Group |
| Tüm kullanıcı özellikleri | Kullanıcı için okunan öznitelikler (C, CN, COMPANY, DEPARTMENT, DISPLAYNAME…) |
| Kullanıcı arama özellikleri | (&(sAMAccountType=805306368)(|(mail=*%userinput%*)(sAMAccountName=*%userinput%*)(dn=*%userinput%*))) |
| Özel özellik 1–5 | Ek olarak okunmasını istediğiniz öznitelikler |
Filtreler ve erişim kontrolü
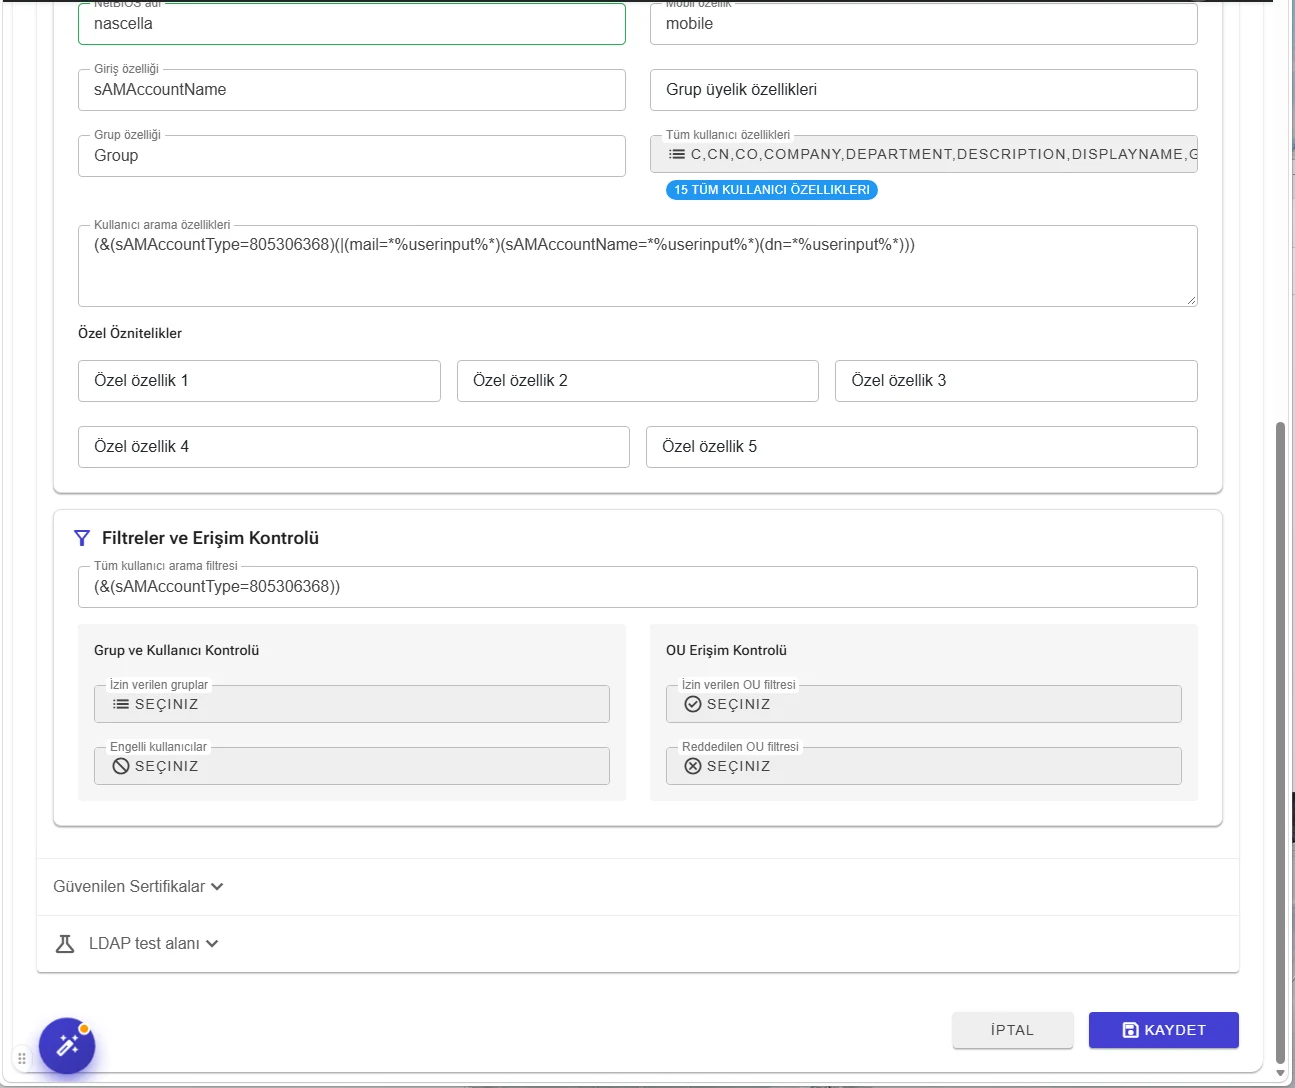
| Alan | Açıklama |
|---|---|
| Tüm kullanıcı arama filtresi | Varsayılan (&(sAMAccountType=805306368)) — yalnızca kullanıcı hesapları. |
| İzin verilen gruplar / Engelli kullanıcılar | Belirli gruplarla sınırlar veya belirli kullanıcıları dışarıda bırakır. |
| İzin verilen OU filtresi | Yalnızca seçtiğiniz OU'lardaki nesneleri ve kullanıcıları alır. |
| Reddedilen OU filtresi | Seçtiğiniz OU'lardakileri dışarıda bırakır, diğerlerine bakar. |
Test ve kaydetme
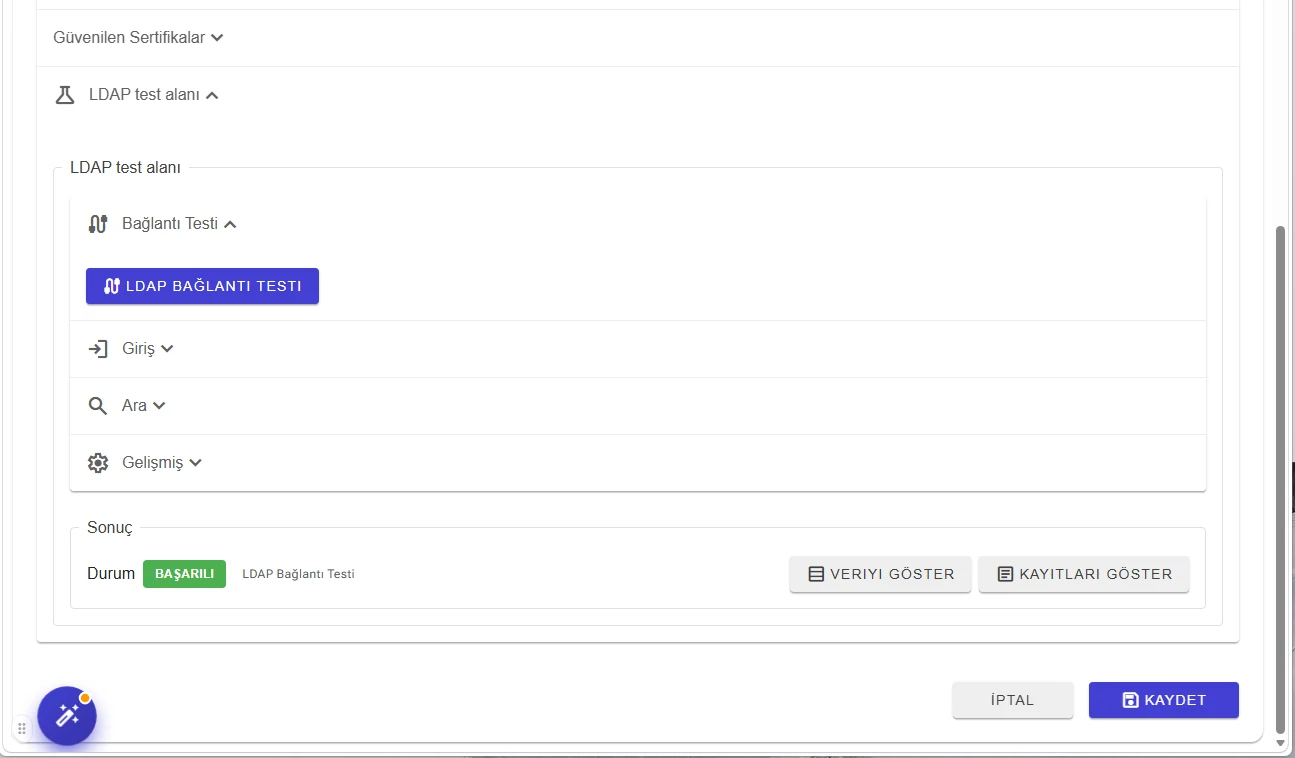
Bilgileri doldurduktan sonra kaydetmeden önce alttaki LDAP test alanı bölümünde doğrulayın.
- Bağlantı Testi altındaki LDAP Bağlantı Testi'ne tıklayın.
- Sonuç bölümünde Durum: Başarılı görünmelidir. Veriyi göster dönen veriyi, Kayıtları göster ayrıntılı logları açar.
- Giriş ve Ara sekmeleriyle bir kullanıcının giriş yapabildiğini ve aranabildiğini de deneyebilirsiniz.
- Kaydet'e tıklayın.
Test, ekranda yazdığınız ve henüz kaydedilmemiş değerlerle yapılır; değişikliği önce deneyip sonra kaydedebilirsiniz.
Sonraki adım
Kuruluma devam et ile sihirbaza dönün; LDAP Sunucusu adımı Tamamlandı olarak görünür.
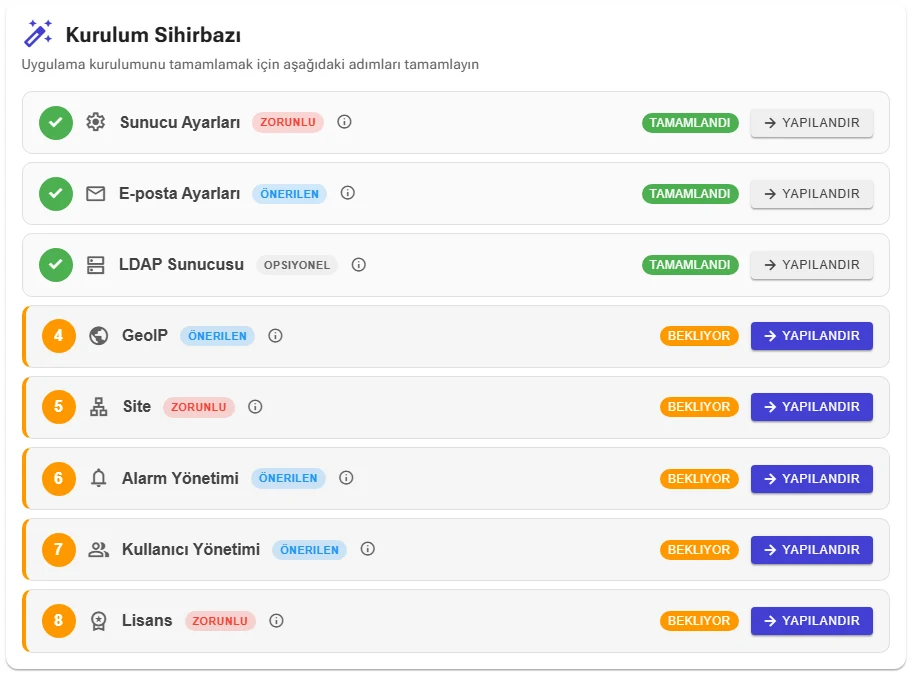
Sonraki adım: GeoIP.